DevSecOps и безопасная разработка
Аутсорсинг и построение процессов SDLC, разработка DevSecOps-пайплайнов: встраиваем SAST, DAST и SCA в CI/CD, собираем результаты всех сканеров в одну очередь с приоритетами на платформе DeteAct AppSec Platform и сопровождаем процесс.
- Объект
- Процесс разработки: репозитории, CI/CD-пайплайны, артефакты, инфраструктура как код, тестовые стенды
- Инструменты
- SAST, SCA, поиск секретов, DAST, сканирование IaC и контейнеров; открытые, коммерческие и собственные разработки DeteAct
- Платформа
- DeteAct AppSec Platform (DASP) класса ASPM/ASOC: оркестрация сканеров, дедупликация, приоритизация, API
- Форматы
- Проект внедрения, аутсорс команды AppSec по SLA, построение SSDLC, обучение команд
- Сроки
- Базовый пайплайн — недели; полный процесс SSDLC — поэтапно, в течение нескольких месяцев
- Результат
- Работающий пайплайн, единая очередь находок, метрики AppSec, обученные команды
Платформа ASPM/ASOC
DeteAct AppSec Platform (DASP)
Платформа DASP — решение для управления безопасностью приложений на всех этапах разработки. Она объединяет результаты различных сканеров уязвимостей и даёт единую точку контроля для всех аспектов безопасности кода.
Платформа интегрируется с CI/CD-пайплайном, автоматически запускает сканирования при изменении кода и предоставляет отчёты о найденных уязвимостях с рекомендациями по устранению.
Узнать больше о DeteAct ASPM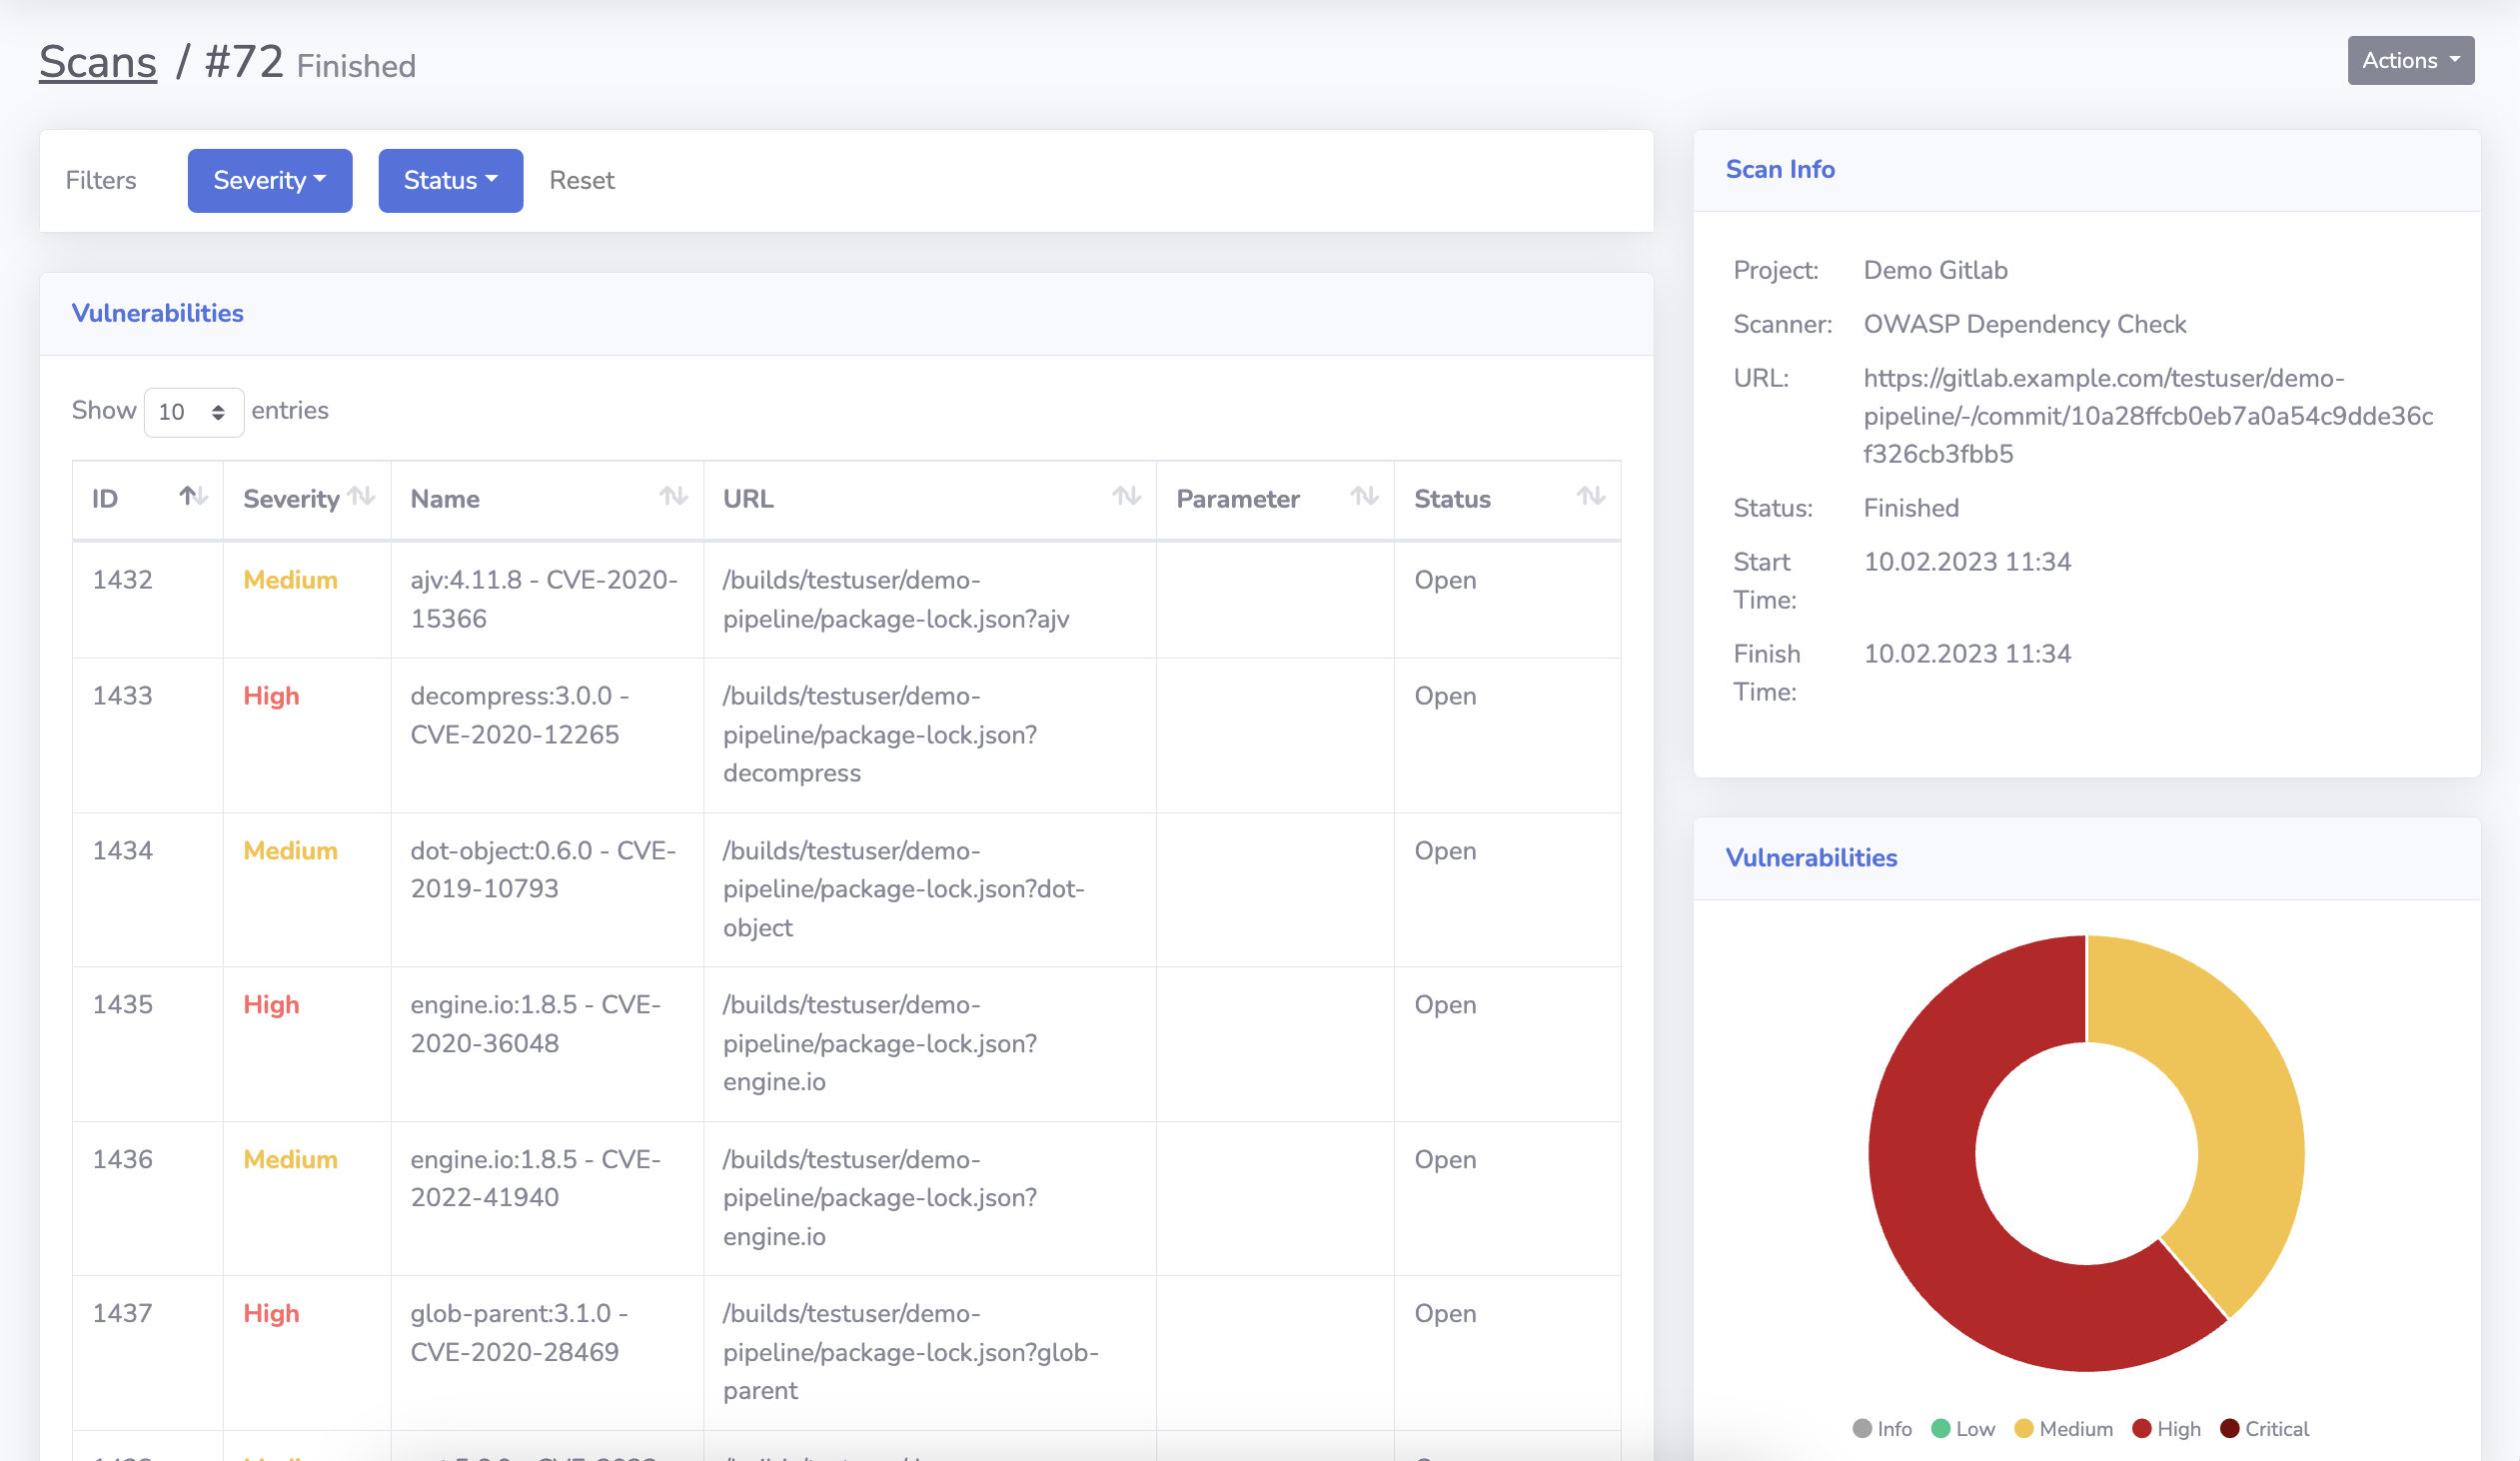
Что внедряем на каждом этапе пайплайна
| Этап пайплайна | Инструменты и проверки | Что это даёт |
|---|---|---|
| Коммит и pull request | Поиск секретов, линтеры безопасности, SAST на изменённых файлах | Ключи и пароли не попадают в репозиторий; типовые ошибки ловятся до ревью |
| Сборка | SAST по всему проекту, SCA зависимостей, проверка лицензий | Полная картина уязвимостей кода и библиотек на каждую сборку |
| Артефакты | Сканирование образов контейнеров и пакетов, подпись артефактов | В прод не уходят образы с известными CVE и посторонними компонентами |
| Инфраструктура как код | Проверка Terraform, Helm, Kubernetes-манифестов и конфигураций облаков | Ошибки конфигурации находятся до развёртывания |
| Тестовый стенд | DAST и проверки API на развернутом приложении, динамические проверки аутентификации | Находки, которые видны только в работающем приложении |
| Релиз и эксплуатация | Агрегация в ASPM, приоритизация, задачи в трекере, метрики, периодический ручной пентест | Единая очередь исправлений и доказательства для аудиторов |
Услуги DevSecOps
Агрегация сканеров
DeteAct AppSec Platform (DASP) оркестрирует сканеры уязвимостей (SAST, DAST, SCA), объединяет и дедуплицирует их результаты.
Интеграция в CI/CD
Платформа DASP и её API интегрируются с пайплайном CI/CD и дефект-трекерами: находки становятся задачами разработки.
Высокое покрытие
В платформу входят инструменты анализа защищённости, разработанные DeteAct, которые существенно повышают качество сканирования.
Оценка рисков
Агрегация данных из разных источников позволяет приоритизировать устранение уязвимостей и улучшать ключевые метрики Application Security.
Аутсорс команды ИБ
Инженеры DeteAct включаются в ваш процесс безопасной разработки и проводят регулярный анализ защищённости.
Построение SDLC
Помогаем выстроить весь процесс безопасной разработки и внедрить средства анализа защищённости на каждом этапе.
Процесс внедрения
- 01
Оценка текущего состояния
Анализируем текущие процессы разработки, инструменты и практики безопасности: пайплайны, репозитории, существующие сканеры, порядок обработки находок. Выявляем области для улучшения и фиксируем отправные метрики.
- 02
Разработка стратегии
Создаём детальную стратегию внедрения DevSecOps: выбор инструментов под стек и бюджет, определение процессов обработки находок и правил блокировки сборок, установление метрик и этапов внедрения.
- 03
Внедрение инструментов
Интегрируем инструменты безопасности (SAST, DAST, SCA, проверку секретов и инфраструктуры как кода) в CI/CD-пайплайн, настраиваем автоматизированное тестирование, подключаем результаты к платформе ASPM и дефект-трекеру.
- 04
Обучение команды
Проводим тренинги и воркшопы для разработчиков, операционных инженеров и специалистов по безопасности: как читать находки, как исправлять типовые классы уязвимостей, как работать с платформой.
- 05
Мониторинг и оптимизация
Непрерывно отслеживаем работу процессов DevSecOps, собираем метрики, снижаем долю ложных срабатываний и оптимизируем правила, чтобы повышать эффективность без замедления разработки.
Что меняется после внедрения
Безопасность перестаёт быть этапом перед релизом и становится частью ежедневной работы разработки.
Раннее обнаружение уязвимостей
Уязвимости выявляются и устраняются на ранних этапах разработки, что значительно снижает стоимость их исправления.
Ускорение разработки
Автоматизация проверок позволяет быстрее выпускать продукты без ущерба для безопасности.
Повышение качества кода
Статический анализ на каждый коммит и разбор типовых ошибок с командами повышают качество и надёжность кода.
Соответствие требованиям
Нормативные требования и стандарты безопасности соблюдаются на протяжении всего жизненного цикла разработки.
Снижение рисков
Уязвимости не доживают до продакшена: меньше инцидентов, срочных патчей и потерь от утечек данных.
Улучшение сотрудничества
Команды разработки, эксплуатации и безопасности работают в одном процессе и одной очереди задач.
Вопросы о DevSecOps
С чего начинается внедрение DevSecOps?
Какие инструменты вы внедряете?
Что такое DeteAct AppSec Platform и обязательно ли её использовать?
Можно ли отдать AppSec на аутсорс целиком?
Сколько длится внедрение?
Не замедлят ли сканеры разработку?
Как вы измеряете результат?
Помогает ли DevSecOps с требованиями регуляторов?
Заказать DevSecOps
Расскажите, как устроена разработка сейчас: стек, CI/CD, число команд и продуктов, какие сканеры уже есть. Предложим формат — внедрение, аутсорс или построение SSDLC — и оценим сроки и стоимость в течение одного-двух рабочих дней.
- Почта
- info@deteact.ru
- Телефон
- +7 499 444-12-46
- Офис
- Москва, Пресненская набережная, 10с2 (IQ-квартал, Москва-Сити)
- Лицензия
- ФСТЭК России №Л024-00107-00/00581935