DeteAct Avatar: автономный пентест ИИ-агентами
Первая и единственная в России система автономного пентеста ИИ-агентами: разведка, эксплуатация, верификация и отчёт без участия человека для веб-приложений, мобильных приложений и сетевой инфраструктуры. Команда ИБ получает масштаб проверок, недостижимый вручную, и реестр находок с CVSS и PoC, эксплуатируемость которых агенты подтвердили сами, работая в изолированных контейнерах.
- Класс
- Система автономного тестирования на проникновение с применением технологий ИИ
- Объекты
- Веб-приложения, мобильные приложения, сетевая инфраструктура
- Исполнение
- Изолированные контейнеры, параллельный запуск агентов, полный журнал запусков
- Модели
- Произвольные поставщики LLM и вычислительные узлы, редактируемые промпты
- Интеграции
- REST API с API-ключами, обмен данными с DeteAct EASM
- Результат
- Отчёт и executive summary в PDF, экспорт находок в JSONL, чат по находкам
- Правообладатель
- ООО «Непрерывные Технологии», ПО учтено как нематериальный актив
Что такое AI Pentest
DeteAct Avatar — система автономного тестирования на проникновение. ИИ-агент самостоятельно собирает информацию об области тестирования, планирует этапы работ, выдвигает гипотезы об уязвимостях, пишет и запускает код для их проверки, а затем подтверждает эксплуатируемость найденного.
В отличие от классических сканеров, агент не ограничен заранее заданным набором сигнатур: он действует как пентестер — исследует логику приложения, комбинирует найденные слабости и проверяет собственные выводы. Результат — реестр находок с уровнями риска, оценкой CVSS, PoC и рекомендациями, а также готовый PDF-отчёт.
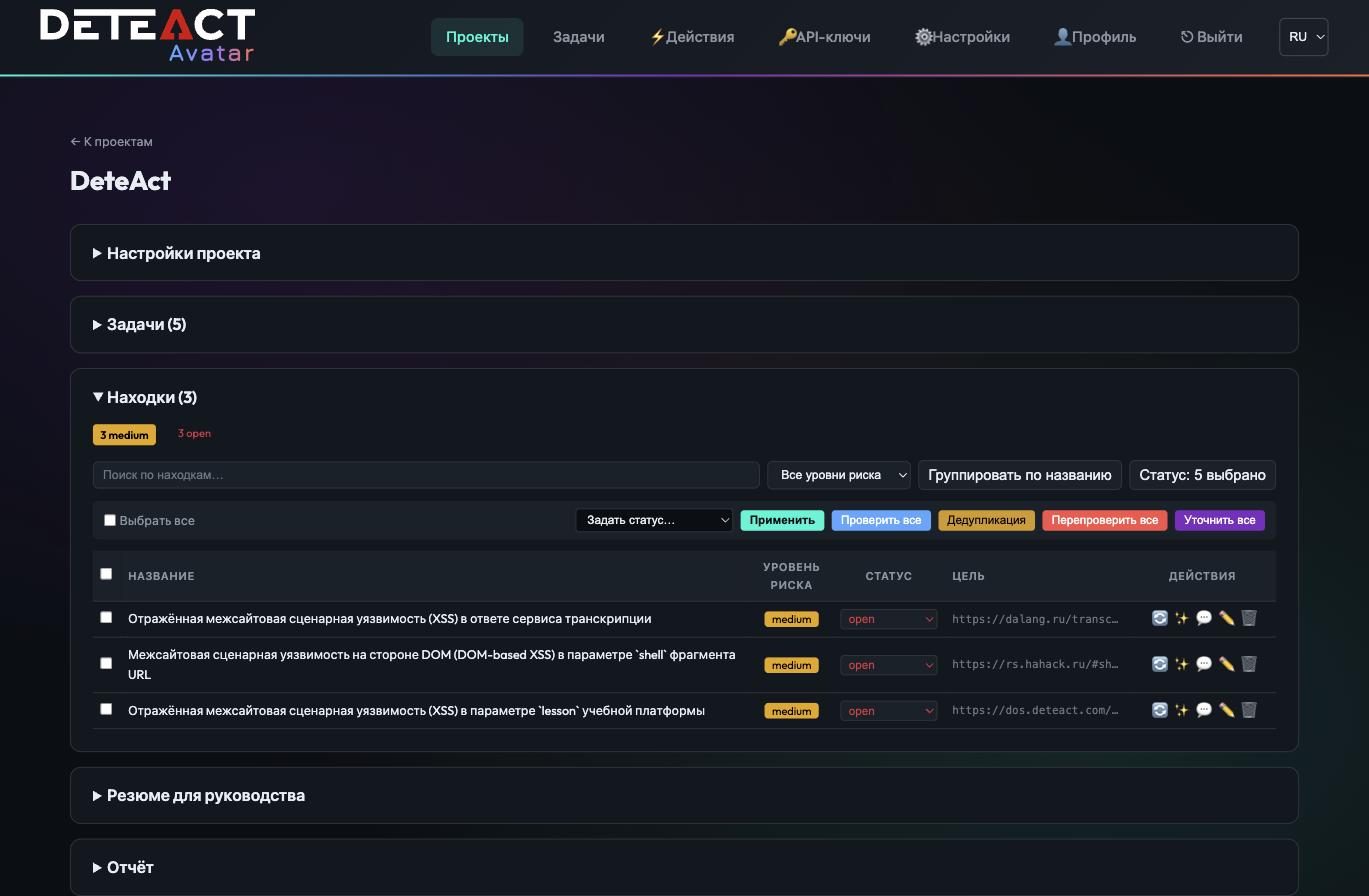
- Проекты
- Находки
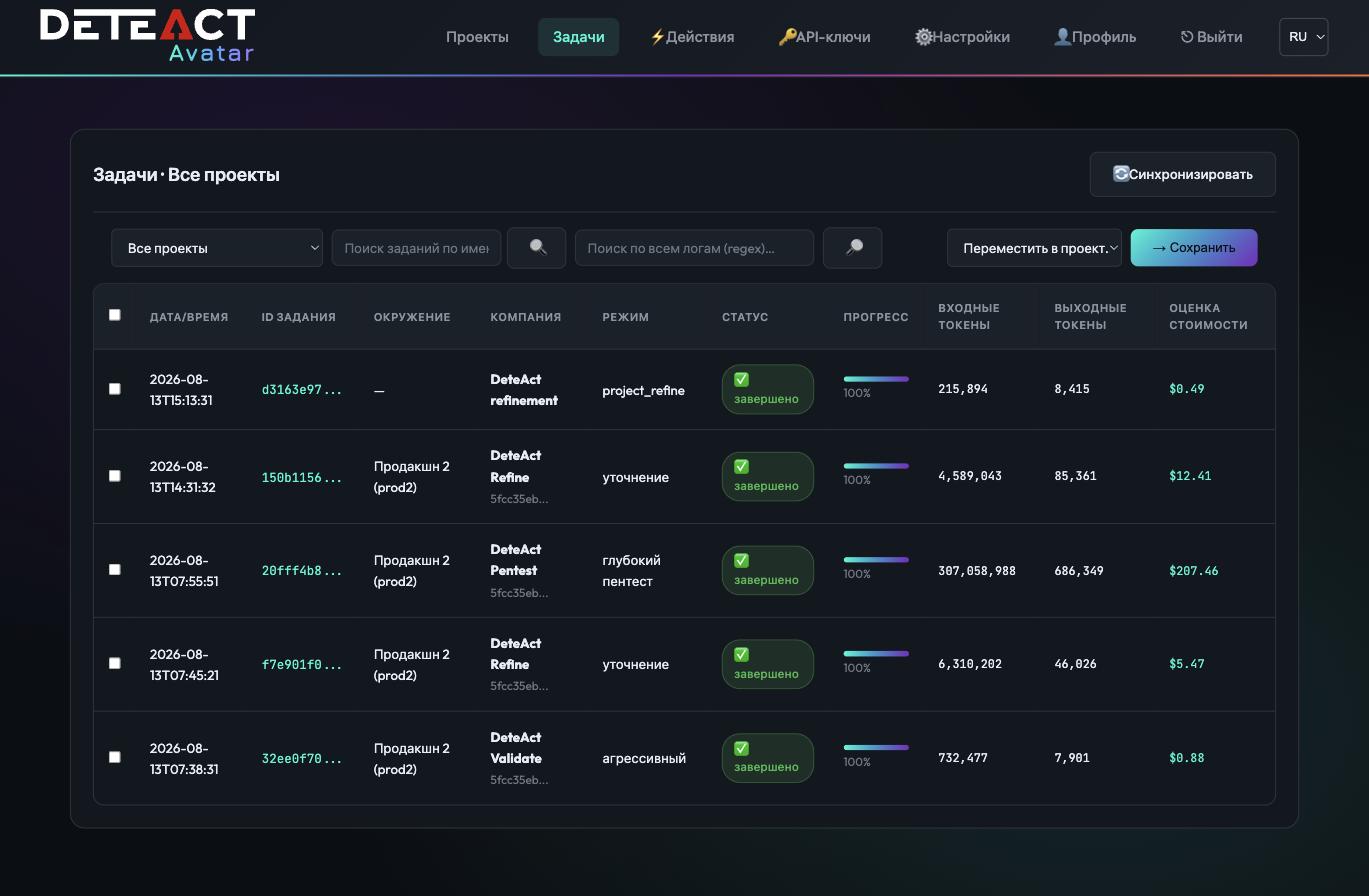
- Задачи
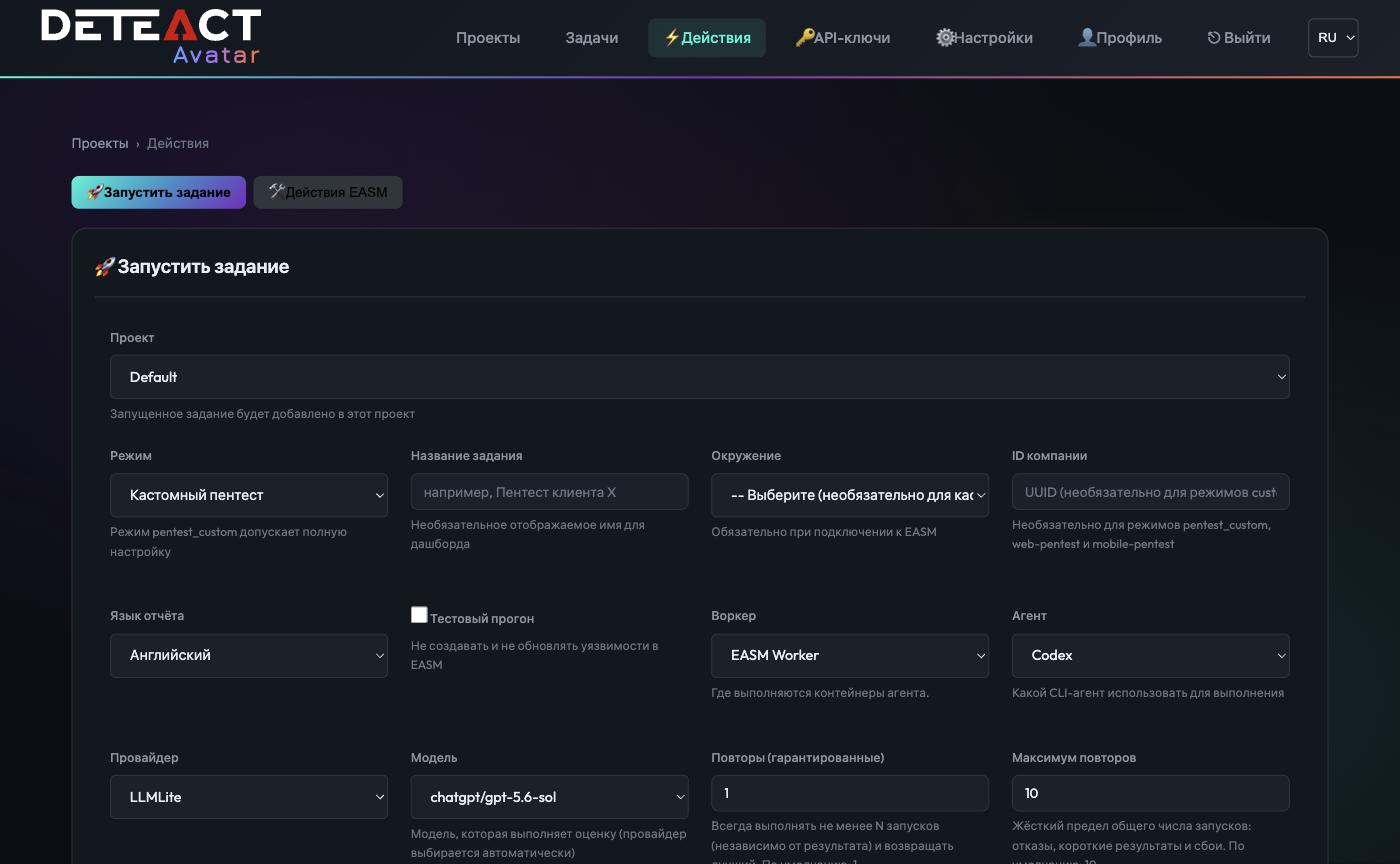
- Действия
- API-ключи
- Настройки
- Профиль
Три опоры автономного пентеста
Планирование
ИИ-агент сам собирает информацию об области тестирования.
Планирует этапы работ и формирует гипотезы об уязвимостях.
Эксплуатация
Проверки выполняются в изолированных контейнерах.
Специализированный набор инструментов анализа защищённости и генерация кода эксплойтов.
Верификация
Автоматическая проверка находок без участия человека.
Безопасная и агрессивная валидация, перепроверка, уточнение и дедупликация.
Возможности системы
| Возможность | Что делает система |
|---|---|
| Автономный пентест | Тестирование на проникновение веб-приложений, мобильных приложений и сетевой инфраструктуры ИИ-агентами на базе больших языковых моделей без участия человека. |
| Изолированное выполнение | Каждый запуск агента выполняется в отдельном контейнере со специализированным инструментарием: сканеры, прокси, утилиты эксплуатации и собственный код агента. |
| Снижение ложных срабатываний | Многоступенчатая верификация находок: безопасная и агрессивная валидация, перепроверка устранённых уязвимостей, уточнение описаний и дедупликация. |
| Отчёты и резюме для руководства | Отчёт о тестировании на проникновение и executive summary в формате PDF по настраиваемым шаблонам с фирменным оформлением. Экспорт находок в JSONL. |
| Диалог по результатам | Чат по находкам проекта: пояснения по уязвимостям, детали воспроизведения и рекомендации по устранению в свободной форме. |
| Мультиязычность | Описания, PoC-подтверждения, рекомендации и отчёты формируются сразу на выбранном языке. Ранее полученные результаты переводятся без повторного тестирования. |
| Интеграции и REST API | Программный интерфейс с API-ключами и обмен данными с платформой управления внешней атакующей поверхностью DeteAct EASM. |
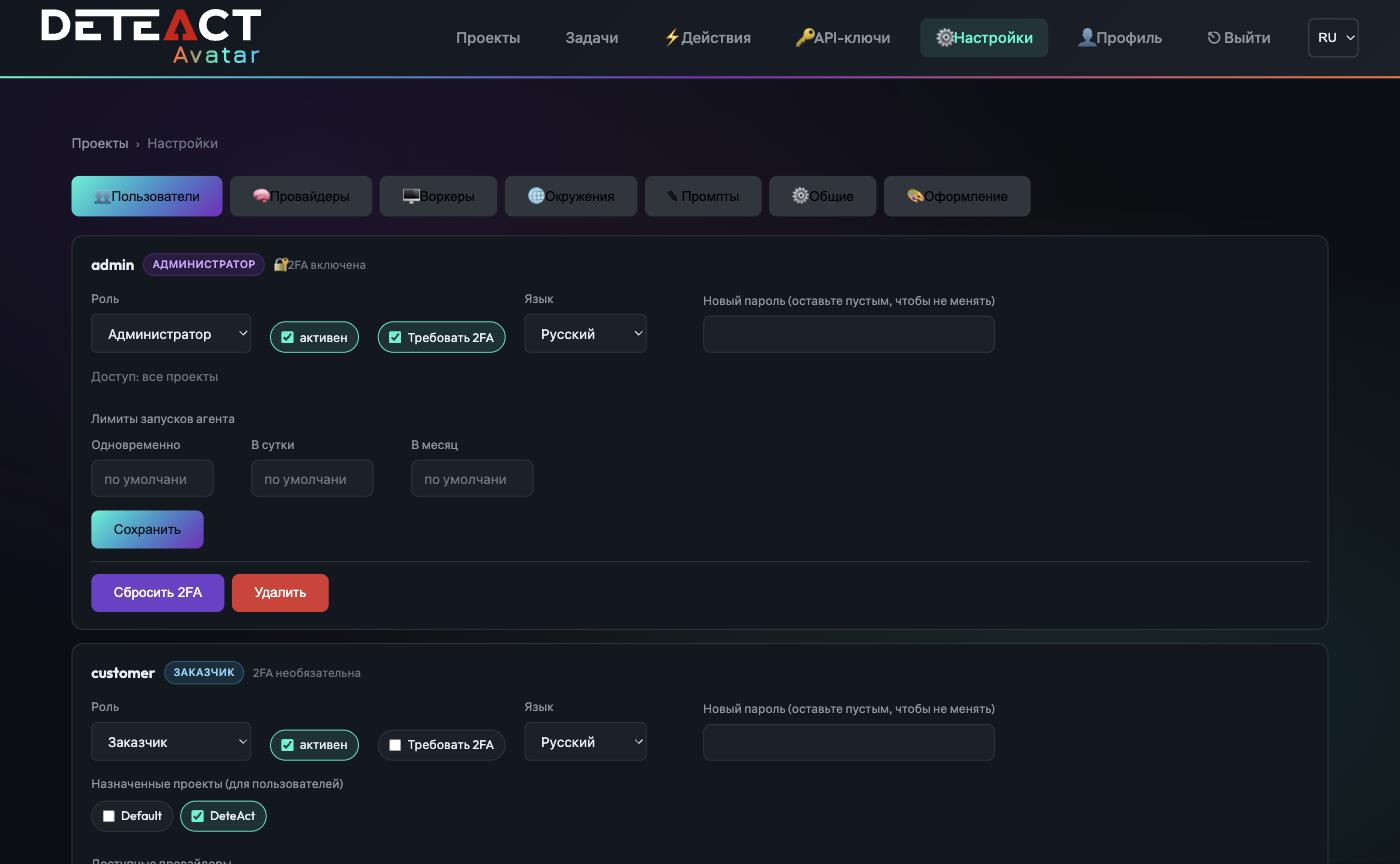
| Разграничение доступа | Роли пользователей, привязка к проектам, лимиты на запуски, двухфакторная аутентификация и учёт расхода вычислительных ресурсов. |
| Контроль стоимости запусков | Подключение произвольных поставщиков LLM с собственными тарифами, оценка стоимости заданий и объёма обработанных данных. |
Режимы автономного тестирования
| Режим | Назначение |
|---|---|
| Кастомный пентест | Полностью настраиваемое задание для ИИ-агента: область тестирования и инструкции задаются оператором вручную. |
| Глубокий пентест | Углублённое тестирование узлов, полученных из системы управления внешней атакующей поверхностью, с параллельным запуском нескольких агентов. |
| Веб-пентест | Тестирование веб-приложений с учётом переданного контекста: исходный код, документация API, учётные данные. |
| Мобильный пентест | Анализ мобильных приложений по загруженным в систему файлам сборок. |
| Безопасная валидация | Проверка ранее обнаруженных уязвимостей без потенциально опасных для объекта воздействий. |
| Опасная валидация | Проверка уязвимостей с применением активных воздействий, подтверждающих эксплуатируемость. |
| Уточнение | Доработка описаний, доказательств и рекомендаций по уже подтверждённым находкам. |
| Перепроверка | Повторная проверка находок, ранее отмеченных как устранённые. |
| Дедупликация | Автоматическое выявление и объединение повторяющихся находок. |
Интерфейс системы
Как проходит запуск
- 01
Постановка задания
Выбираются проект, режим тестирования, окружение, вычислительный узел, поставщик и модель LLM, язык отчёта. Задаётся область тестирования и загружается контекст: исходный код, документация API, учётные данные, сборки мобильных приложений.
- 02
Работа ИИ-агентов
Агенты запускаются в изолированных контейнерах, при необходимости параллельно. Ведётся полный журнал каждого запуска, доступны поиск по логам регулярными выражениями, остановка и повторный запуск задания.
- 03
Верификация находок
Безопасная и агрессивная валидация подтверждают эксплуатируемость, перепроверка контролирует устранение, уточнение дорабатывает описания и рекомендации, дедупликация объединяет повторы.
- 04
Отчётность и обсуждение
Формируются отчёт о тестировании и резюме для руководства в PDF по фирменным шаблонам. По находкам можно вести диалог в чате, экспортировать результаты в JSONL и передавать их во внешние системы через REST API.
Почему DeteAct Avatar
Продукт создан практикующей командой пентестеров и повторяет их методологию.
Связка с DeteAct EASMРоссийская разработка
Правообладатель — ООО «Непрерывные Технологии». ПО поставлено на бухгалтерский учёт как нематериальный актив.
Масштаб вместо часов
Десятки параллельных агентов покрывают объём, недостижимый для ручного пентеста в те же сроки и бюджет.
Доказанные находки
Каждая уязвимость сопровождается PoC и оценкой CVSS, а сомнительные результаты отсеиваются автоматической валидацией.
Гибкость по моделям
Подключение собственных поставщиков LLM и вычислительных узлов, редактируемые промпты и профили заданий.
Связка с EASM
Узлы периметра из DeteAct EASM группируются в кластеры и уходят десяткам или сотням агентов в глубокий пентест; в лицензию EASM входит ежемесячный ИИ-пентест.
Проверено на практике
Система многократно проверена в работе DeteAct EASM, на пилотах и в проектах по анализу защищённости: в неё заложен опыт команды пентестеров DeteAct.
Отчёты под ваш бренд
Настраиваемые шаблоны отчётов, гриф конфиденциальности, версии, даты работ и фирменное оформление.
Юридическая информация и документы
- Наименование ПО
- «DeteAct Avatar»
- Описание
- Система автономного тестирования на проникновение с применением технологий искусственного интеллекта
| Документ | Содержание | Файл |
|---|---|---|
| Информация о стоимости программного обеспечения | Стоимость продукта «DeteAct Avatar» | Скачать PDF |
| Функциональные характеристики программного обеспечения | Основные функциональные характеристики системы | Скачать PDF |
| Необходимые сведения для установки и эксплуатации ПО | Информация, необходимая для установки и эксплуатации системы | Скачать PDF |
| Руководство пользователя | Полное руководство пользователя по работе с системой автономного тестирования на проникновение | Скачать PDF |
| Обоснование отнесения ПО к сфере искусственного интеллекта | Обоснование применения технологий ИИ и больших языковых моделей в продукте | Скачать PDF |
| Описание процессов жизненного цикла программного обеспечения | Процессы разработки, поддержки и модернизации программного обеспечения | Скачать PDF |
| Служебное задание на разработку ПО | Служебное задание на разработку программного обеспечения «DeteAct Avatar» | Скачать PDF |
| Прайс-лист | Приказ 34-ОД. Прайс-лист на программное обеспечение «DeteAct Avatar» | Скачать PDF |
Вопросы о DeteAct Avatar
Чем автономный ИИ-пентест отличается от сканера уязвимостей?
Какие объекты можно тестировать?
Как система борется с ложными срабатываниями?
Где выполняются агенты и как это безопасно для объекта?
Какие языковые модели используют агенты?
Как Avatar работает вместе с DeteAct EASM?
Можно ли использовать собственные языковые модели и считать стоимость?
В каком виде выдаются результаты?
Кто правообладатель и есть ли официальная документация?
Протестировать решение
Оставьте контакты, и мы покажем, как ИИ-агенты проводят пентест ваших систем: на демонстрационном стенде или в согласованном пилоте на вашей инфраструктуре.
- Почта
- info@deteact.ru
- Телефон
- +7 499 444-12-46
- Офис
- Москва, Пресненская набережная, 10с2 (IQ-квартал, Москва-Сити)
- Лицензия
- ФСТЭК России №Л024-00107-00/00581935