DeteAct EASM: управление внешней поверхностью атаки
Единственный в России продукт EASM, созданный настоящей командой пентестеров на основе многолетнего опыта: он ищет то, через что ломают, а не только то, что требует регулятор. Служба ИБ получает полный реестр внешних активов, включая теневые, непрерывное сканирование более чем 20 модулями и приоритизированные находки, проверенные ИИ-триажем и экспертами.
- Класс
- EASM — External Attack Surface Management
- Наименование ПО
- «DeteAct Continuous Security Platform»
- Реестры
- Реестр российского ПО, запись №30000; Роспатент №2024612319
- Сертификат
- AM Test Lab №556, действует с 25.12.2025 по 25.12.2030
- Сканеры
- Более 20 модулей: открытый код и собственные разработки DeteAct
- Интеграции
- API, webhooks, другие СЗИ; экспорт в PDF, CSV и JSON
- Режимы
- «Разведка» и «Инфраструктура», задачи с привязкой к воркерам, отчёты по расписанию
Что такое EASM
External Attack Surface Management — непрерывное обнаружение, каталогизация и мониторинг внешних ИТ-активов, которые могут стать вектором атаки. EASM дополняет сканеры уязвимостей целостной картиной публично доступного периметра: сначала платформа находит, что именно у организации смотрит в интернет, и только затем проверяет это на уязвимости.
DeteAct EASM обеспечивает круглосуточный мониторинг доменов, IP-адресов, облачных сервисов, веб-приложений и API, оценку рисков и приоритизацию угроз, в том числе за счёт инвентаризации теневой инфраструктуры: забытых поддоменов, тестовых контуров и сервисов, развёрнутых в обход службы ИБ.
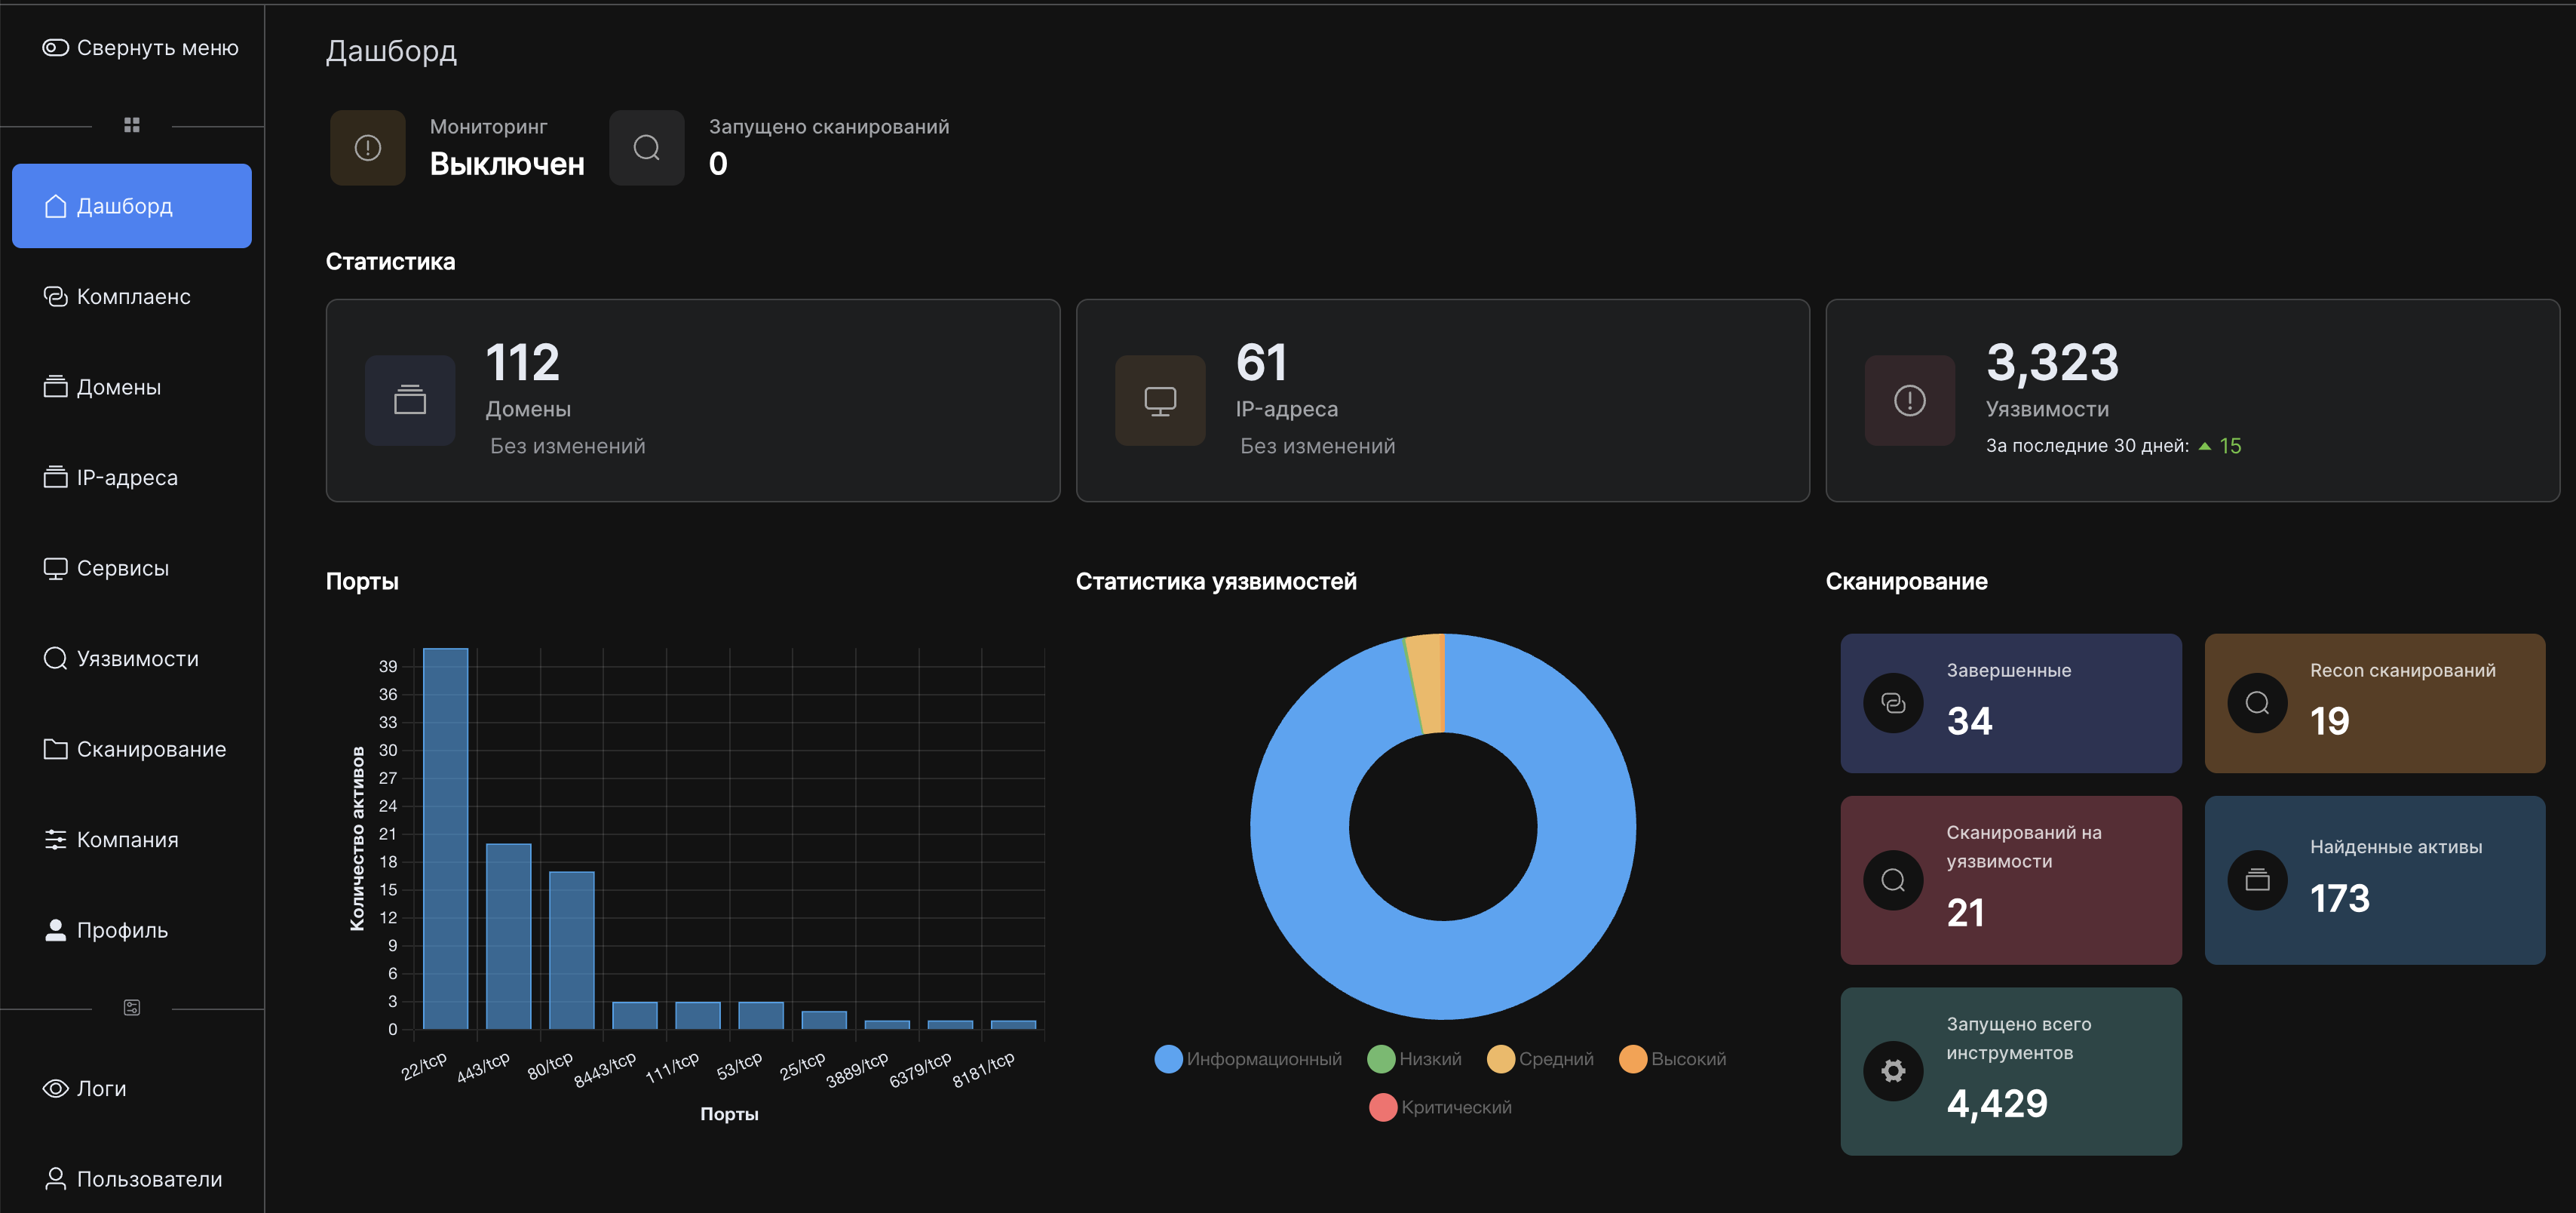
- Дашборд
- Комплаенс
- Домены
- IP-адреса
- Сервисы
- Уязвимости
- Сканирование
- Компания
- Профиль
Доступны режимы «Разведка» и «Инфраструктура», привязка задач к воркерам, отчёты по расписанию, уведомления о новых хостах, уязвимостях и угрозах, интеграция по API и webhooks.
Состав платформы
Мониторинг периметра
Сканирование портов периметра, определение их статусов и служб на портах, отслеживание изменений во времени.
Поиск новых сервисов
Диапазоны IP-адресов, доменные имена второго и третьего уровня, публичные сетевые сервисы и системы, почтовые и DNS-серверы.
Сканирование на уязвимости
Определение типов устройств и операционных систем, идентификация уязвимостей сетевых служб и приложений, сканирование веб-сервисов, поиск чувствительных файлов на веб-серверах.
Платформа
Непрерывная выгрузка результатов: поиск и фильтрация, просмотр конфигураций сканирования, выгрузка результатов и генерация отчётов, история изменений, настройка уведомлений.
Условия лицензирования
Лицензия покрывает внешние сетевые ресурсы заказчика. Регулярность сканирований и ИИ-пентеста зафиксирована в договоре, а не зависит от тарифа.
- Формат
- SaaS-платформа; лицензия на 12 или 24 месяца
- Область
- Внешние сетевые ресурсы заказчика: лимит по числу сканируемых ресурсов и активных из них
- Сканирование портов и сервисов
- Ежедневно
- Сканирование уязвимостей
- Еженедельно
- ИИ-пентест
- Ежемесячно, силами DeteAct Avatar
- Уведомления и отчёты
- Telegram, webhook, email; PDF-отчёты
- Консультации
- По работе продукта, до 2 часов еженедельно
- НДС
- Не облагается: ПО включено в Реестр российского ПО
- Оплата
- В течение 30 рабочих дней с даты заключения договора
Архитектура платформы
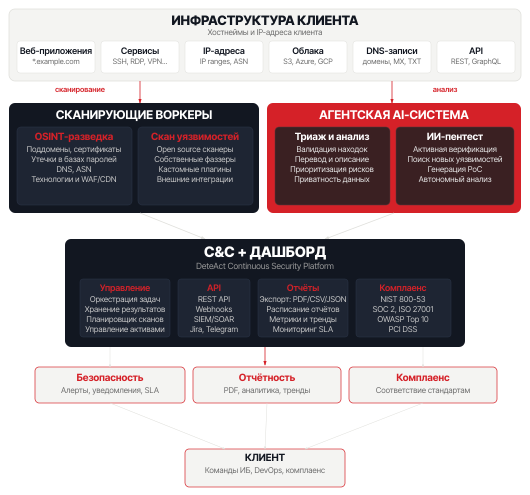
Три опоры платформы
Сканирование
Поиск уязвимостей на периметре различными сканерами.
Более 20 инструментов: открытый код и собственные разработки DeteAct.
Поиск угроз
Разведка хостов и утечек по различным источникам.
OSINT, DNS, технологии, WAF/CDN и смежные сигналы.
ИИ-пентест
Обработка результатов сканеров и пентест ИИ-агентами.
Триаж, валидация, приоритизация и активная верификация.
Возможности платформы
| Возможность | Что делает платформа |
|---|---|
| Непрерывный мониторинг | Регулярное сканирование и отслеживание изменений во внешнем периметре с уведомлениями о событиях безопасности. |
| Полная видимость активов | Поиск и идентификация внешних активов организации: домены, IP-адреса, облачные сервисы, веб-приложения и API. |
| 20+ модулей сканирования | В основу платформы легли инструменты поиска уязвимостей с упором на выявление практических рисков, а не на формальное обнаружение устаревших версий ПО. |
| Кастомизация инструментария | Собственные сканеры, патчи опенсорса, словари и плагины под вашу организацию, интеграции с другими СЗИ. |
| Валидация | Ручной разбор результатов и дополнительные проверки для снижения ложноположительных срабатываний. |
| Централизованное хранение | Единая база сканирований и активов с быстрым доступом и экспортом в PDF, CSV и JSON. |
Интерфейс платформы
Как работает цикл EASM
- 01
Мониторинг активов (разведка)
Определяется внешняя поверхность атаки: домены, поддомены, IP-адреса, облачные ресурсы, веб-приложения и связанные сервисы.
- 02
Поиск рисков (сканирование)
Проверка активов на уязвимости, устаревшие версии ПО, ошибочные конфигурации, открытые порты и другие угрозы.
- 03
Приоритизация и оповещение
Ранжирование по критичности на основе известных методологий, отчётность и при необходимости мгновенные уведомления об изменениях периметра.
- 04
Рекомендации по устранению
Понятные шаги по исправлению с расстановкой приоритетов; валидация находок экспертами DeteAct.
Реестры и сертификация
Программа для ЭВМ «DeteAct Continuous Security Platform» учтена в едином реестре российских программ для ЭВМ и баз данных (запись №30000), зарегистрирована в государственном реестре программ для ЭВМ Роспатента (№2024612319) и сертифицирована лабораторией AM Test Lab (№556, 25.12.2025 — 25.12.2030).
Правообладатель: DeteAct, ООО «Непрерывные технологии».
Почему DeteAct EASM
Российская разработка
Продукт включён в Реестр российского ПО (запись №30000 от 06.10.2025) и развивается командой практикующих исследователей безопасности.
Непрерывный мониторинг
Отслеживание появления новых ресурсов и изменений на периметре с оповещениями о потенциальных уязвимостях.
Теневая инфраструктура
Инвентаризация помогает снизить риск компрометации через ресурсы, которые находятся вне поля зрения службы ИБ.
Широкий набор сканеров
Более 20 инструментов, включая опенсорс и собственные разработки DeteAct, с возможностью кастомизации.
Валидация экспертами
Ручной разбор и дополнительные проверки для снижения ложноположительных срабатываний и подтверждения критичности.
Комплаенс в интерфейсе
Сопоставление находок с требованиями NIST 800-53, ISO 27001, SOC 2, OWASP Top 10 и другими рамками.
Юридическая информация и документы
- Наименование ПО
- «DeteAct Continuous Security Platform»
- Регистрация программы для ЭВМ
- №2024612319
- Реестр российского ПО
- №30000
| Документ | Содержание | Файл |
|---|---|---|
| Информация о стоимости программного обеспечения | Стоимость продукта «DeteAct Continuous Security Platform» | Скачать PDF |
| Функциональные характеристики программного обеспечения | Основные функциональные характеристики платформы | Скачать PDF |
| Необходимые сведения для установки и эксплуатации ПО | Информация, необходимая для установки и эксплуатации платформы | Скачать PDF |
| Информация о технической поддержке | Техническая поддержка пользователя при настройке и эксплуатации платформы | Скачать PDF |
| Руководство пользователя | Полное руководство пользователя по работе с платформой мониторинга внешней поверхности атаки | Скачать PDF |
Вопросы о DeteAct EASM
Что такое EASM и чем платформа отличается от сканера уязвимостей?
Как платформа снижает число ложных срабатываний?
Включена ли платформа в Реестр российского ПО?
Какие уведомления и интеграции поддерживаются?
Как находки сопоставляются с требованиями регуляторов и стандартов?
Можно ли получить ручной пентест по результатам EASM?
На каких условиях лицензируется платформа?
Как платформа связана с DeteAct Avatar?
В каких форматах выгружаются данные?
Протестировать решение
Оставьте контакты: покажем платформу на вашем внешнем периметре, уточним объём активов и согласуем формат пилота. Поможем разобраться, что вам действительно нужно: разовый пентест, EASM или непрерывный пентест.
- Почта
- info@deteact.ru
- Телефон
- +7 499 444-12-46
- Офис
- Москва, Пресненская набережная, 10с2 (IQ-квартал, Москва-Сити)
- Лицензия
- ФСТЭК России №Л024-00107-00/00581935