DeteAct ASPM: управление безопасностью приложений на всех этапах разработки
DeteAct AppSec Platform (DASP) оркестрирует сканеры SAST, DAST и SCA в CI/CD, объединяет и дедуплицирует их результаты и превращает разрозненные отчёты в одну приоритизированную очередь на исправление. Команды AppSec и разработки получают один источник правды по уязвимостям кода и задачи в своём дефект-трекере вместо десятка несовместимых отчётов.
- Наименование
- DeteAct AppSec Platform (DASP)
- Класс
- ASPM / ASOC — Application Security Posture Management, оркестрация сканеров
- Сканеры
- SAST, DAST, SCA, в том числе инструменты собственной разработки DeteAct
- Интеграции
- CI/CD-пайплайн, дефект-трекеры, API платформы
- Результат
- Единое дедуплицированное представление уязвимостей, приоритеты, отчёты и аналитика
- Процесс
- Поддержка SDLC и практик DevSecOps
Что такое ASPM
Application Security Posture Management — это подход к управлению безопасностью приложений, который объединяет результаты различных инструментов безопасности и предоставляет единую точку контроля для всех аспектов безопасности кода.
ASPM помогает выявлять, приоритизировать и устранять уязвимости в приложениях на всех этапах разработки — от написания кода до развёртывания в продакшн.
Платформа DeteAct AppSec Platform (DASP) даёт полный набор инструментов для управления безопасностью приложений, интеграции с CI/CD-пайплайном и автоматизации процессов безопасности.
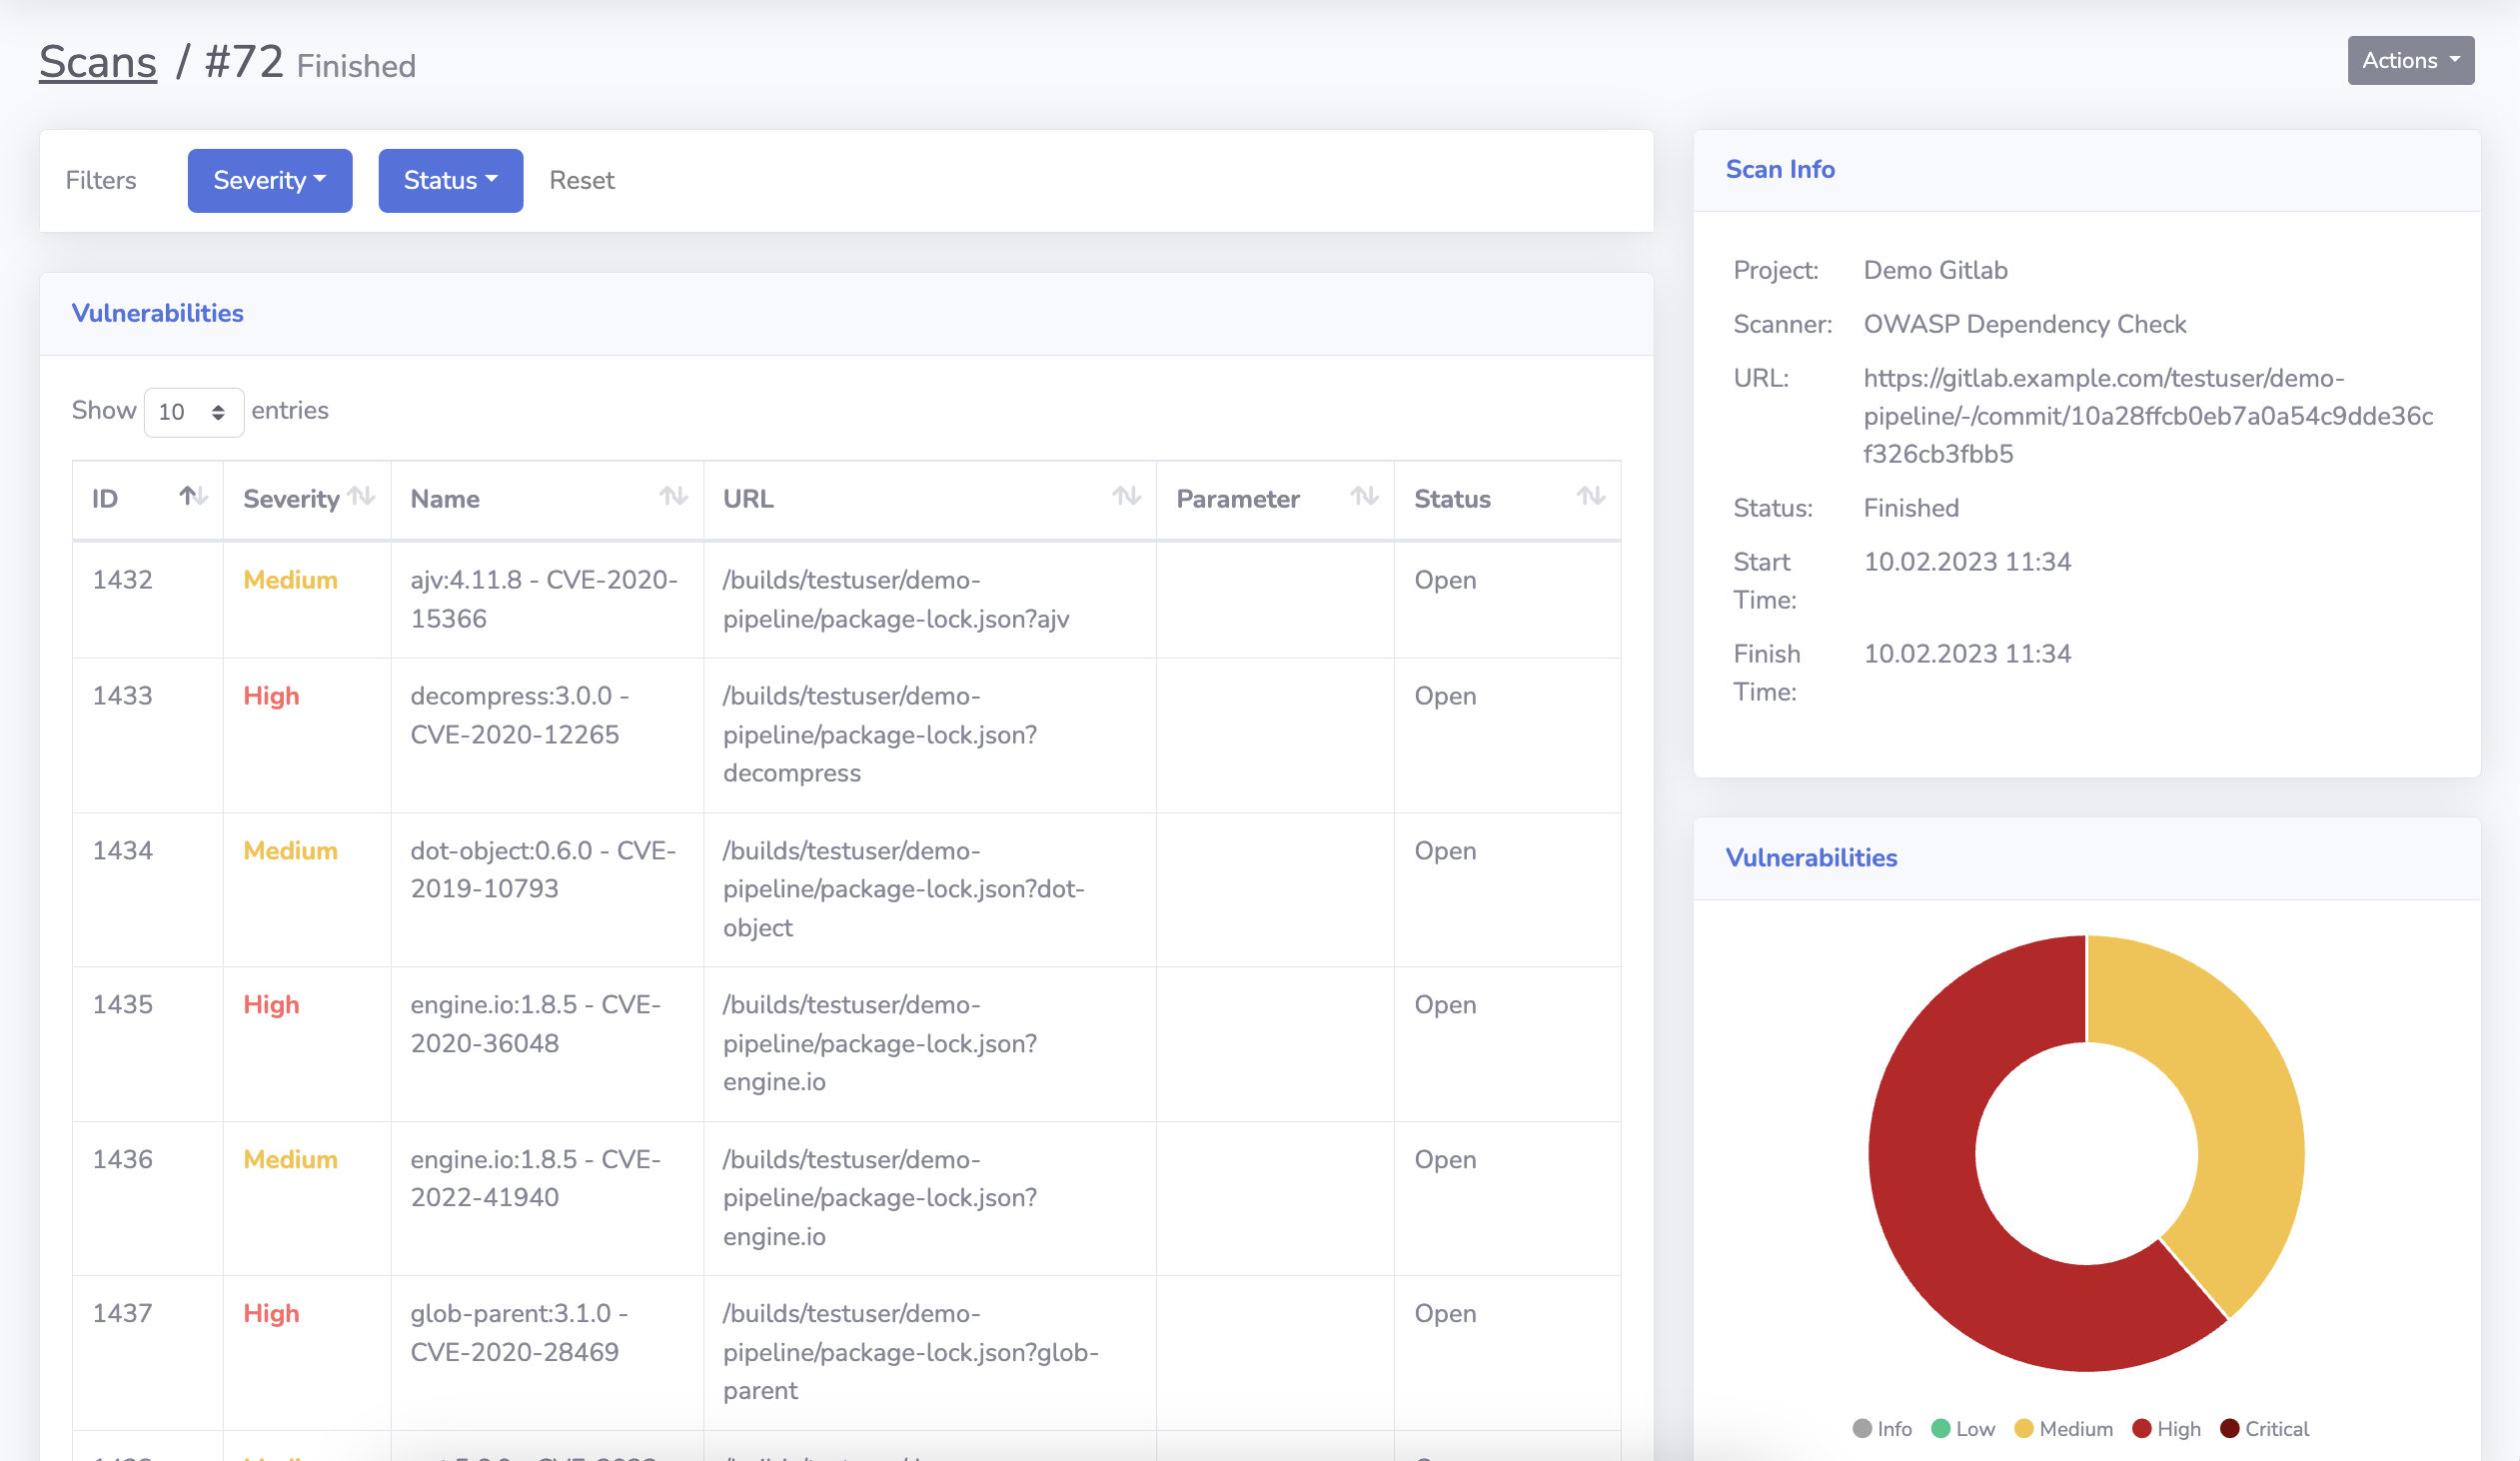
Возможности платформы
| Возможность | Что делает платформа |
|---|---|
| Агрегация сканеров | DeteAct AppSec Platform (DASP) оркестрирует сканеры уязвимостей (SAST, DAST, SCA), объединяет и дедуплицирует их результаты. |
| Интеграция в CI/CD | Платформа и её API интегрируются с пайплайном CI/CD и с дефект-трекерами: сканирование запускается при изменении кода, а задачи на исправление попадают в привычный трекер. |
| Высокое покрытие | В платформу входят инструменты анализа защищённости, разработанные DeteAct, которые существенно повышают качество сканирования по сравнению с типовыми наборами. |
| Оценка рисков | Агрегация данных из разных источников позволяет приоритизировать устранение уязвимостей и улучшать ключевые метрики направления Application Security. |
| Автоматизация безопасности | Тестирование безопасности встраивается в CI/CD-пайплайн для непрерывного выявления и устранения уязвимостей без ручных запусков. |
| Безопасная разработка | Поддержка процессов безопасной разработки (SDLC) и внедрение практик DevSecOps в организации. |
Как работает ASPM
- 01
Интеграция с CI/CD
Платформа подключается к пайплайну CI/CD и автоматически запускает сканирования при изменении кода.
- 02
Сканирование кода
Запускаются сканеры разных классов — SAST, DAST, SCA — для выявления уязвимостей в коде и зависимостях.
- 03
Агрегация результатов
Результаты всех сканирований объединяются и дедуплицируются в единое представление о безопасности приложения.
- 04
Приоритизация уязвимостей
Платформа оценивает риски и ранжирует уязвимости по критичности и потенциальному воздействию.
- 05
Отчётность и исправление
Формируются отчёты о найденных уязвимостях с рекомендациями по устранению; задачи передаются в дефект-трекер.
Что даёт ASPM
Почему организации выбирают DeteAct ASPM для управления безопасностью приложений.
Внедрение DevSecOps с DeteActЕдиная точка контроля
Централизованное управление всеми аспектами безопасности приложений через одну платформу.
Автоматизация процессов
Тестирование безопасности и интеграция с CI/CD работают без ручного участия: уязвимости выявляются и устраняются непрерывно.
Снижение ложных срабатываний
Дедупликация и валидация результатов сканирования минимизируют ложноположительные результаты.
Ускорение разработки
Уязвимости находятся на ранних этапах, когда исправление стоит дешевле всего, и выпуск безопасного кода ускоряется.
Соответствие требованиям
Помощь в соблюдении нормативных требований и стандартов, таких как OWASP Top 10, PCI DSS и GDPR.
Детальная аналитика
Отчёты и аналитика по безопасности приложений для обоснованных решений и отслеживания прогресса.
Вопросы о DeteAct ASPM
Что такое ASPM и зачем он нужен, если сканеры уже есть?
С какими сканерами и системами интегрируется платформа?
Как платформа снижает ложные срабатывания?
Подходит ли ASPM для выполнения требований регуляторов?
Можно ли внедрить ASPM вместе с построением процесса DevSecOps?
Как получить демонстрацию?
Получить демо
Оставьте контакты, и мы свяжемся с вами для демонстрации возможностей платформы: подключим тестовый пайплайн и покажем агрегацию, дедупликацию и приоритизацию на вашем коде.
- Почта
- info@deteact.ru
- Телефон
- +7 499 444-12-46
- Офис
- Москва, Пресненская набережная, 10с2 (IQ-квартал, Москва-Сити)
- Лицензия
- ФСТЭК России №Л024-00107-00/00581935