Непрерывный пентест (CPT)
Continuous Penetration Testing — непрерывное тестирование на проникновение, сканирование уязвимостей и поиск теневых активов на периметре компании. Автоматизированное сканирование платформой DeteAct EASM плюс экспертная валидация каждой находки.
- Объект
- Внешний периметр организации: домены и поддомены, IP-адреса, веб-приложения и API, облачные сервисы, утечки учётных данных
- Платформа
- DeteAct EASM — единственная в России платформа EASM, созданная командой пентестеров: более 20 модулей сканирования, OSINT-разведка, ИИ-триаж находок; в Реестре российского ПО
- Формат
- Подписка: первичный аудит, затем сканирование по расписанию и при изменениях, ручная валидация находок
- Уведомления
- О новых активах и уязвимостях по мере обнаружения; критические — сразу после подтверждения
- Отчётность
- Ежемесячный отчёт с динамикой, интерфейс платформы, экспорт в PDF, CSV и JSON
- Старт
- Бесплатный пилот на части периметра
Что такое CPT
Continuous Penetration Testing (CPT) — это подход к тестированию на проникновение, который предполагает непрерывное, а не разовое тестирование безопасности систем и приложений. В отличие от традиционного пентеста, который проводится периодически, например раз в год, CPT обеспечивает постоянный мониторинг и тестирование, поэтому уязвимости выявляются по мере их появления.
Сервис сочетает автоматизированное сканирование с экспертной валидацией результатов: платформа находит изменения и подозрительные находки, пентестеры подтверждают реальные уязвимости и отсеивают ложные. Так достигается высокая точность без потока бесполезных уведомлений.
- Непрерывная защита — постоянное выявление и устранение уязвимостей
- Экономия времени — автоматизация рутинных процессов тестирования
- Широкий охват — мониторинг всего периметра организации
- Экспертная поддержка — команда опытных пентестеров
Разовый пентест или CPT
| Критерий | Разовый пентест | Непрерывный пентест (CPT) |
|---|---|---|
| Частота проверки | Раз в год или перед релизом | Постоянно: сканирование по расписанию и при изменениях периметра |
| Покрытие периметра | Заявленный заказчиком перечень хостов | Весь внешний периметр, включая забытые и несанкционированные ресурсы, найденные разведкой |
| Новые активы и сервисы | Остаются вне проверки до следующего пентеста | Обнаруживаются и попадают под мониторинг автоматически |
| Уведомления | Отчёт по завершении проекта | По мере обнаружения; критические — сразу после валидации |
| Ложные срабатывания | Отсеиваются в рамках проекта | Каждая находка валидируется пентестером до уведомления |
| Модель оплаты | Фиксированная стоимость проекта | Подписка; ручной пентест направляется на сложные задачи |
| Подходит для | Глубокой проверки конкретной системы | Динамичной инфраструктуры и контроля между пентестами |
Возможности CPT
Непрерывное тестирование
Регулярное тестирование на проникновение вместо разовых проверок: новые уязвимости выявляются по мере появления.
Мониторинг периметра
Постоянное отслеживание изменений в периметре организации и выявление новых потенциально уязвимых активов.
Экспертная валидация
Ручная проверка обнаруженных уязвимостей опытными пентестерами, чтобы минимизировать ложноположительные результаты.
Детальная отчётность
Ежемесячный отчёт с динамикой периметра, новыми и закрытыми уязвимостями, PoC и рекомендациями; экспорт в PDF, CSV и JSON.
Команда экспертов
Прямой доступ к пентестерам DeteAct: разбор спорных находок, помощь с приоритетами и проверка исправлений.
Оценка рисков
Приоритизация уязвимостей по критичности и потенциальному воздействию на бизнес.
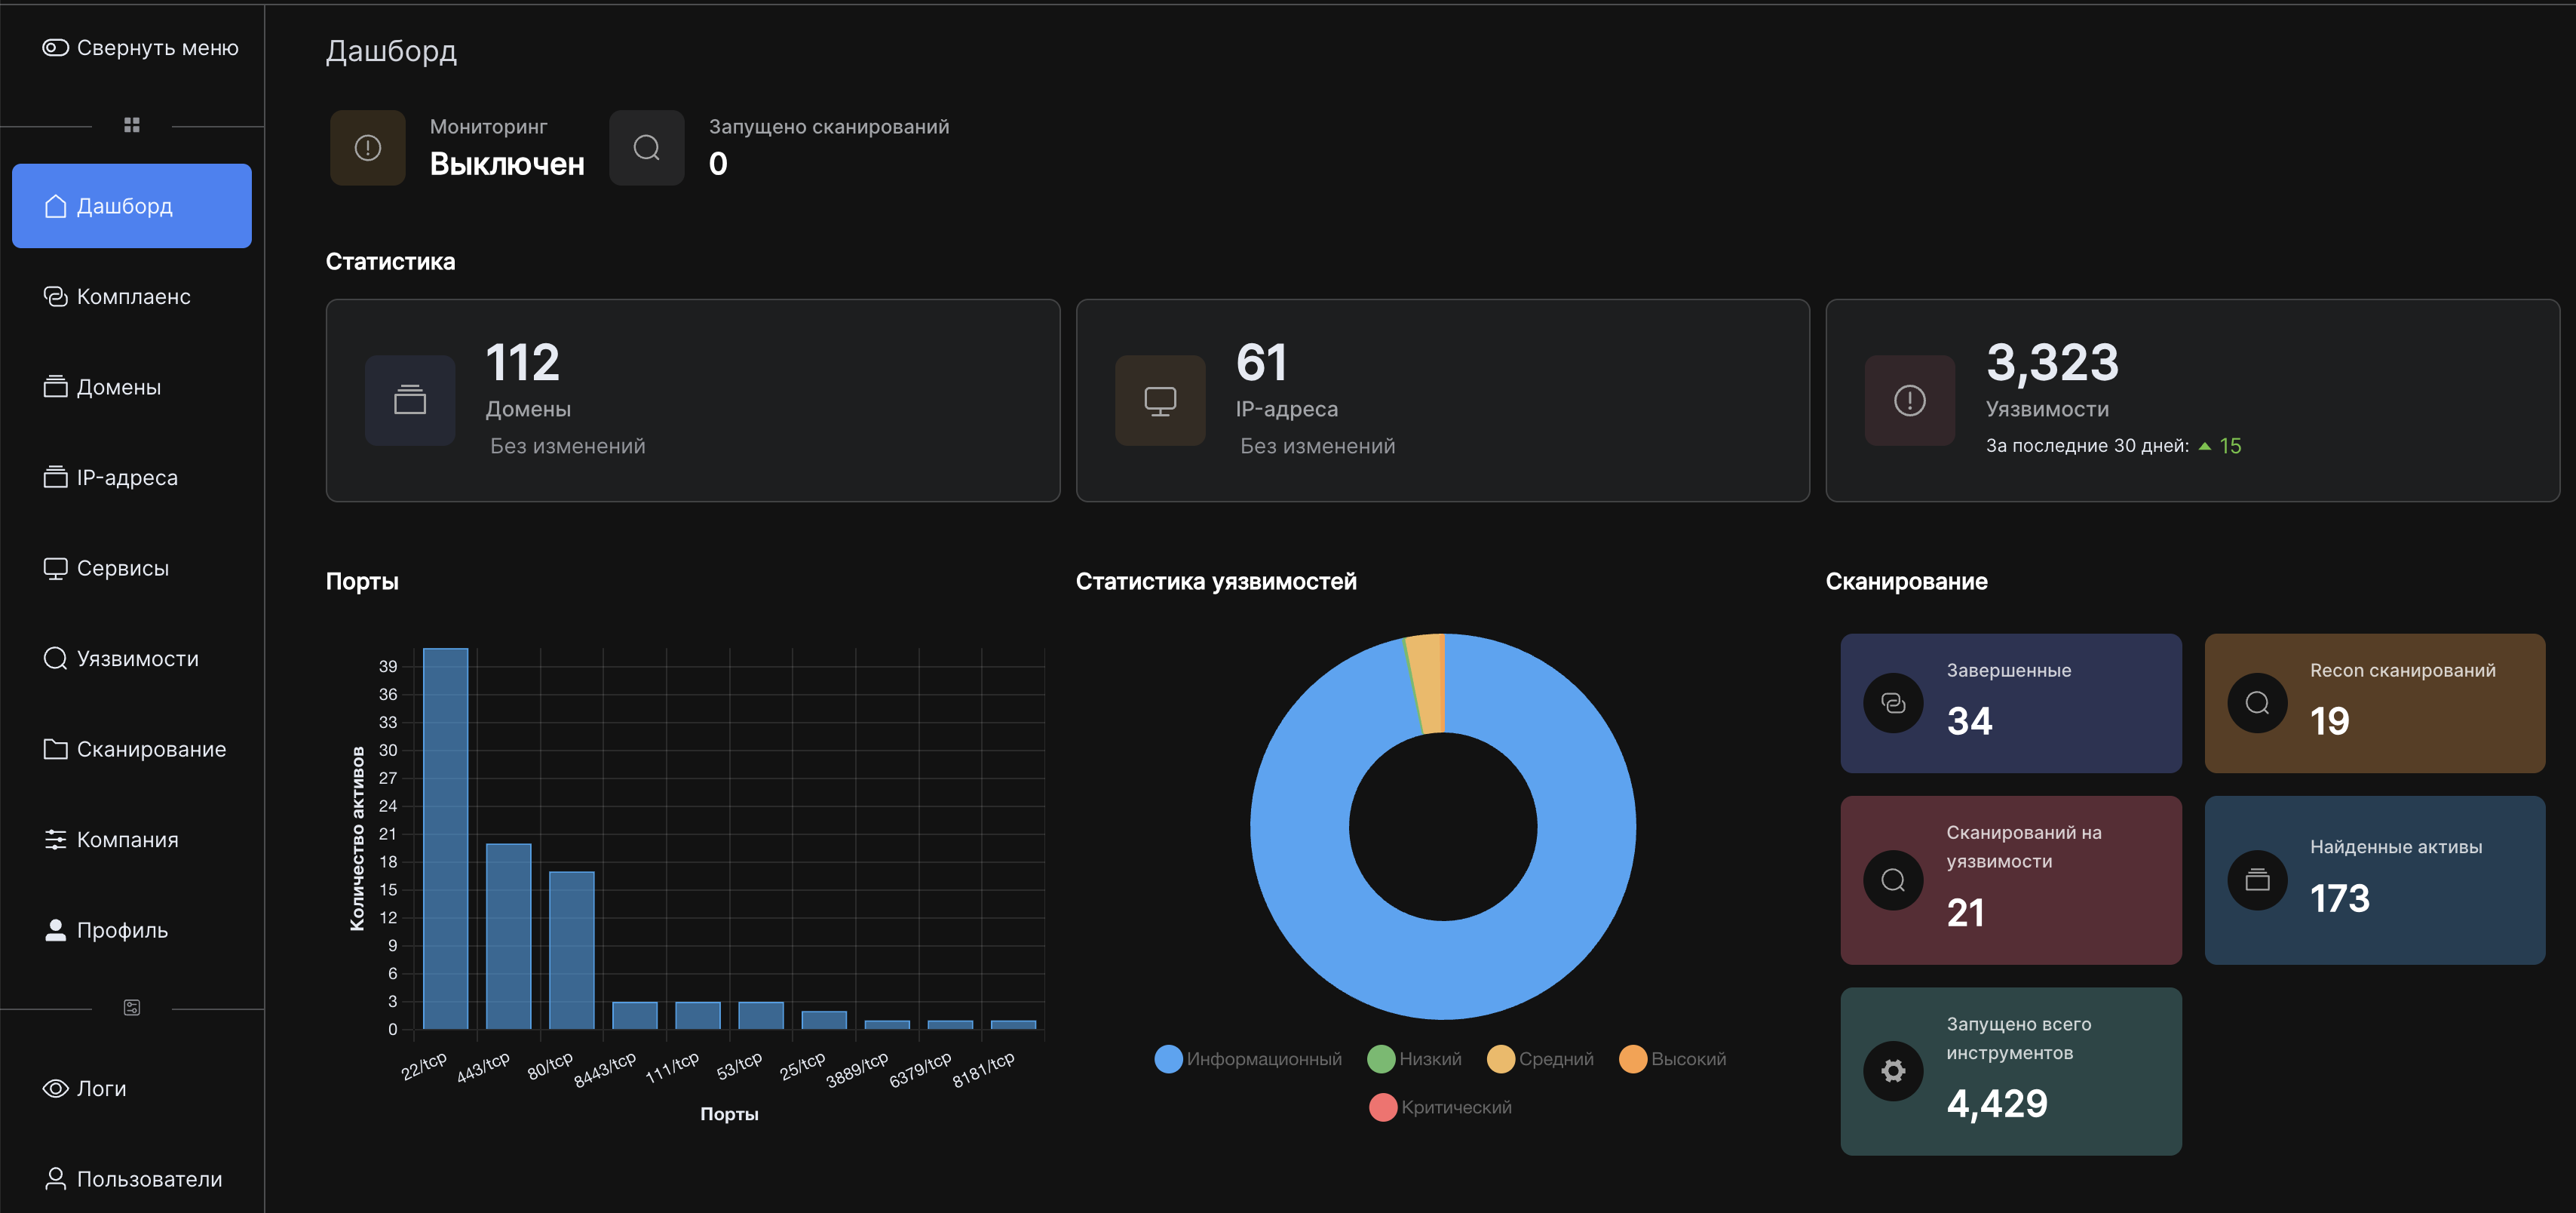
Интерфейс платформы
Как работает CPT
- 01
Первичный аудит
Проводим комплексный аудит безопасности периметра: инвентаризируем активы, определяем текущее состояние и выявляем существующие уязвимости. Это точка отсчёта, относительно которой далее отслеживаются изменения.
- 02
Настройка мониторинга
Настраиваем систему непрерывного мониторинга периметра и сканирования на уязвимости с учётом специфики организации: диапазоны, расписание, интенсивность, исключения, каналы уведомлений и ответственные.
- 03
Автоматизированное сканирование
Регулярно сканируем периметр и приложения, чтобы выявлять новые уязвимости и изменения в инфраструктуре: открывшиеся порты, новые поддомены и сервисы, смену версий, утечки учётных данных.
- 04
Экспертная валидация
Опытные пентестеры вручную проверяют и валидируют обнаруженные уязвимости, чтобы свести к минимуму ложноположительные результаты, оценивают реальный риск и при необходимости подтверждают его эксплуатацией.
- 05
Отчётность и рекомендации
Передаём регулярные отчёты о состоянии безопасности с подробным описанием обнаруженных уязвимостей, приоритетами и рекомендациями по устранению; помогаем интерпретировать результаты и проверяем исправления.
Что заказчик получает каждый месяц
Результат CPT — не поток алертов, а управляемая картина периметра с понятными приоритетами.
- Изменения периметра
- Новые и исчезнувшие активы, открытые порты, сменившиеся версии и технологии, найденные теневые ресурсы
- Уязвимости
- Новые подтверждённые находки с оценкой риска и PoC, закрытые за период, статусы по оставшимся
- Утечки
- Учётные данные и секреты организации, обнаруженные во внешних источниках
- Рекомендации
- Приоритизированный перечень действий и консультация пентестера по спорным случаям
- Подтверждение для аудиторов
- История проверок и исправлений для ISO 27001, PCI DSS, GDPR и отраслевых требований
Почему выбирают непрерывный пентест
Раннее обнаружение уязвимостей
Уязвимости выявляются по мере появления, а не только во время периодических проверок, и устраняются до того, как ими воспользуются злоумышленники.
Экономия ресурсов
Автоматизация рутинных процессов тестирования сокращает затраты на ручной пентест и освобождает специалистов для сложных задач.
Полная видимость периметра
Постоянный мониторинг всех внешних активов, включая забытые или несанкционированные ресурсы, которые пропускает разовый пентест.
Соответствие требованиям
Регулярное тестирование безопасности, которого требуют ISO 27001, PCI DSS и GDPR, выполняется и документируется автоматически.
Адаптация к изменениям
Быстрая реакция на изменения в инфраструктуре и приложениях, что особенно важно для организаций с динамичной ИТ-средой.
Экспертная поддержка
Команда опытных специалистов помогает с интерпретацией результатов и рекомендациями по устранению уязвимостей.
Вопросы о непрерывном пентесте
Чем непрерывный пентест отличается от разового?
Как формируется стоимость CPT?
Что такое теневые активы и как вы их находите?
Как быстро вы сообщаете о критической уязвимости?
Сканирование не нарушит работу сервисов?
Подходит ли CPT для требований регуляторов?
Что входит в отчёты и как часто они приходят?
Можно ли попробовать бесплатно?
Протестировать решение
Пришлите перечень основных доменов — запустим бесплатный пилот на части периметра и покажем, какие активы и уязвимости видны снаружи. По результатам предложим состав подписки и стоимость.
- Почта
- info@deteact.ru
- Телефон
- +7 499 444-12-46
- Офис
- Москва, Пресненская набережная, 10с2 (IQ-квартал, Москва-Сити)
- Лицензия
- ФСТЭК России №Л024-00107-00/00581935